17 Hrs
المصدر:
شبكة راية الإعلامية
شبكة راية الإعلامية
جاهز للتشغيل
جاهز للتشغيل
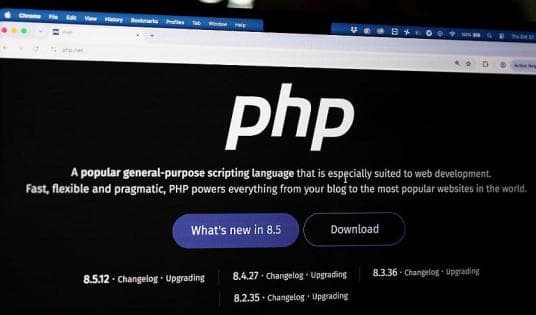
أفادت تقارير أمنية باستخدام ثغرتين خطرتين في لغة البرمجة "بي إتش بي" تتيح للمهاجمين تنفيذ تعليمات برمجية عن بعد دون الحاجة إلى تسجيل الدخول، مما أدى إلى تعليق مؤسسات حكومية ومصرفية في عدة دول، وفي مقدمتها اليابان وفنلندا، كإجراءات احترازية. وسرعت المؤسسات في تحديث أنظمتها وتطبيق الإصلاحات البرمجية، حيث أصدرت شركة "كلاودفلير" و"أمازون" تحذيرات من تصاعد محاولات استغلال الثغرات، التي تتعلق بخلل في معالجة الذاكرة وبيانات داخلية، يمكن استغلالها لتنفيذ هجمات بدون بيانات اعتماد. أوصت فرق التطوير المؤسسات بتثبيت التحديثات الجديدة التي أصدرتها شركة "بي إتش بي" والتي تحمل أرقام 8.5.12، 8.4.27، 8.3.36، و8.2.35، لضمان إغلاق الثغرات، مع ضرورة التحقق من الأنظمة وإجراء فحوص أمنية، خاصة من قبل المؤسسات التي تستخدم إصدارات قديمة من اللغة، لتجنب أي استغلال سابق للثغرات قبل إجراء التحديثات.
تنويه: هذا ملخص تم إنشاؤه بواسطة الذكاء الاصطناعي




التعليقات (0)